


Már az adat sem a régi
A vezetői szinteken az adatokra egyre inkább tekintenek alapvető erőforrásként a versenyképesség növeléséhez és a tartós iparági sikerek eléréséhez
2025. augusztus 15., péntek, 06:00
Címkék: adat adatmentés adattárolás IT IT infrastruktúra IT menedzsment kiberbiztonság kiberbűnözés siemens Siemens Zrt.
Mindenkinek, aki a digitális adatokban rejlő lehetőségeket teljes mértékben ki akarja aknázni, megfelelő hálózatokra van szüksége: erős, biztonságos, magas rendelkezésre állású, ideális esetben könnyen konfigurálható és monitorozható hálózatokra.
A legrosszabb forgatókönyv soha nem zárható ki teljes mértékben
Az ipari hálózatok egyre összetettebbé válásával egyre fontosabbá válik a maximális átláthatóság biztosítása: a hatékony hálózatkezelés létfontosságú előfeltétele annak ismerete, hogy mely összetevőket hol használják, és hogyan működnek. „Egy modern hálózatfelügyeleti rendszer felhasználóbarát, és lehetővé teszi az összes hálózati komponens felügyeletét, konfigurálását és karbantartását. A hét minden napján, 24 órában, a gyártótól és a csomópontok számától függetlenül” – jelentette ki Budai Béla, a Siemens Zrt. szakértője a hálózati kiberbiztonság kapcsán.
A nem tervezett leállások minimalizálása
Még ha a statisztikák azt mutatják is, hogy a meghibásodások és kimaradások csak kis hányadát okozzák a hálózati összetevők – például a switchek –, a legrosszabb forgatókönyv soha nem zárható ki teljes mértékben. És ha ez megtörténik, a költséghatékony megoldás az, ha a lehető leggyorsabban megtalálják és kijavítják a hiba forrását. A SINEC NMS hálózatfelügyeleti szoftver ezt biztosítja a hibamegelőzéssel együtt: a lehetséges jövőbeli problémák nyomon követését és a megelőző intézkedések megtételét, mielőtt bármilyen kár bekövetkezne. Az állásidő minimalizálása mellett a hálózatfelügyeleti szoftver feladata:
- A rendelkezésre állás biztosítása;
- A teljesítmény optimalizálása;
- A kiberkockázatok minimalizálása.
Erős védelem az érzékeny adatok számára
Napjainkban érezhetően növekszik a vállalatokra irányuló fenyegetettség, így előtérbe került a kiberbiztonság kérdése. „A lehetséges kockázati források listája hosszú. Hackertámadások, jogosulatlan hozzáférés vagy fizikai, illetve IT-szabotázs: mindezek az incidensek hatalmas veszteségeket okozhatnak, és minden erőfeszítést meg kell tenni az elkerülésük érdekében – mondta Budai Béla. – A működő hálózatfelügyeleti szoftver itt is kulcsszerepet kap: maximális adatbiztonságot garantál, és védelmi intézkedései a kommunikációs folyamatban részt vevő összes összetevőre kiterjednek. A hálózatfelügyeleti szoftver elmenti az összes hozzáférési adatot az eszközhitelesítéshez, naplózza a kezelői műveleteket, és biztosítja a felhasználói hozzáférés központi adminisztrációját.”
A jövőbiztos OT-hálózatok alapjai
A jövőorientált OT-hálózati megoldások jelentik az ipari digitalizáció alapját. Hálózatok nélkül nincs kommunikáció és nincs adatcsere az operatív technológia (OT) és az információs technológia (IT) között. A hálózati világok közötti megbízható és biztonságos adatcsere biztosításához nagy teljesítményű, nagyszámú porttal, nagy adatátviteli sebességgel és átfogó funkciókkal rendelkező ipari Ethernet switchekre van szükség.
A Siemens SCALANCE X-300 ipari Ethernet switchek termékcsaládjába tartozó Layer 2 switchek kompakt modellként és 19" rack változatban is elérhetők. A rack változatok szimpla vagy redundáns 230 V-os AC/DC tápegységgel rendelkeznek a magas rendelkezésre állású hálózati struktúrákhoz. A gyártó különböző számú és típusú portokkal és akár konformális bevonattal rendelkező típusokat is kifejlesztett, amelyek még zord környezeti feltételek mellett is használhatók. A ventilátoros aktív hűtés elhagyása különösen hibabiztos működést és alacsony fogyasztást eredményezett.
Felhőalkalmazások a hálózatban
A szoftver és a hardver közötti határok az iparban is kezdenek elmosódni, így egyre több szoftveralkalmazás – anomáliák észlelése, távelérés vagy akár adatelemzés – integrálódik a hálózatba. „Ez új kihívásokat jelent annak érdekében, hogy az adatokat a lehető legjobban elérhetővé tegyük az alkalmazások számára. Az úgynevezett funkcióbővítő interfész rendkívül kényelmes és egyszerű telepítést tesz lehetővé szerelési vagy kábelezési munka nélkül. A SCALANCE LPE (Local Processing Engine) helyi feldolgozóplatform így egyszerűen csatlakoztatható a kompakt SCALANCE XCM-300 Ethernet switchhez. Az integráció egyben a tápellátást is biztosítja – magyarázta Budai Béla. – Sokkal fontosabb azonban a hálózati kapcsolat biztosítása a belső, nagy teljesítményű Ethernet interfészeken keresztül. Így ugyanis elérhetővé tehető a tükrözött forgalom, vagy hozzáférés hozható létre a hálózat résztvevői számára. Számos felhő-, prediktív karbantartási vagy anomáliaészlelési alkalmazás valósítható meg ilyen módon. A nagy teljesítményű CPU-val rendelkező SCALANCE LPE lehetővé teszi az adatok gyűjtését, előfeldolgozását és elosztását.”
A jövőben a SCALANCE X-300 termékcsalád további innovációkkal bővül majd, mint például az időérzékeny hálózat (TSN) vagy a zökkenőmentes redundancia. A hardver változatlan marad, csak a switcheken belüli operációs rendszert kell módosítani a kívánt alkalmazástól függően. A követelményeknek megfelelően a SCALANCE X-300 termékcsalád rack és kompakt formái közül így kiválasztható a megfelelő switch. Nem kell tehát eszközt cserélni, ha másik operációs rendszerre váltunk. A rugalmas és ipari minőségű SCALANCE X-300 platformmal a mai telepítéseket már a jövő követelményei – például TSN vagy 5G fronthaul/backhaul infrastruktúra – szerint hozhatjuk létre. A jövőbiztosság és a fenntarthatóság tehát kéz a kézben járnak.
Ipari biztonsági készülékek kiterjesztett funkcionalitással
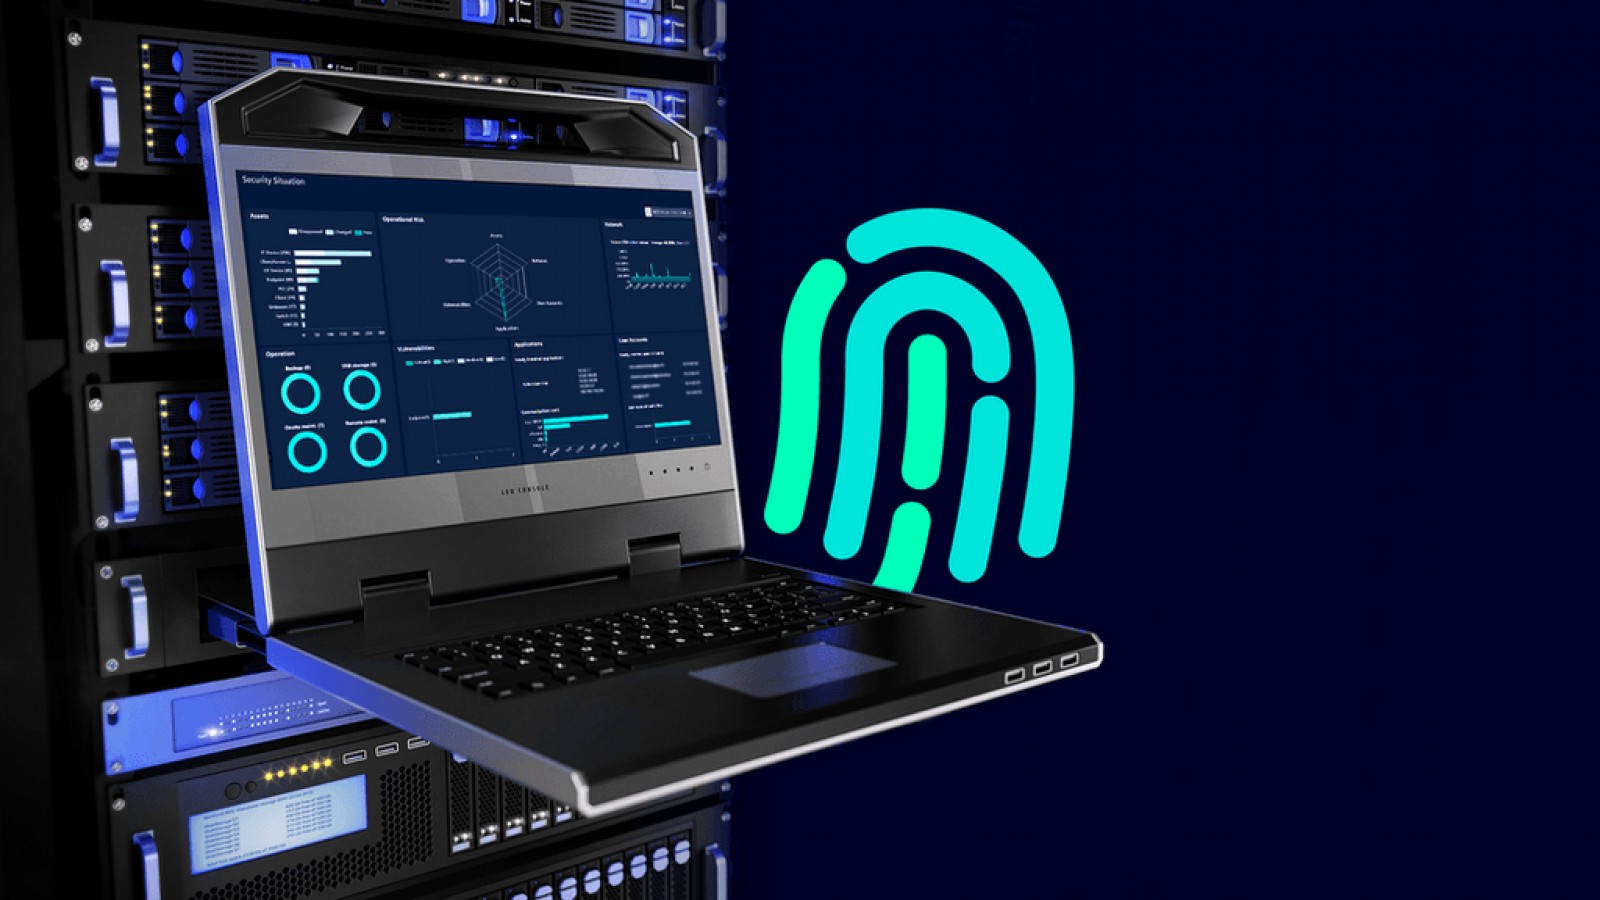
A Siemens az ipari cellák szintjén is megfelelő védelmet kínál a szoftver- és hardverkomponensek elleni támadásokkal szemben. A SINEC Security Inspector többféle lehetőséget és tesztcsomagokat kínál az eszközök és a sebezhetőségek azonosítására. A SINEC Security Inspector egy szoftverkeretrendszer az aktív egyszeri vizsgálathoz, ami lehetővé teszi az egyes hálózati eszközök, hálózati szegmensek vagy a teljes hálózati infrastruktúra átvizsgálását a karbantartási időablakok során. Kategóriaelső biztonsági eszközöket kombinál, és egyetlen felhasználói felületbe integrálja azokat.
A Scalance SC-600 kompakt biztonsági hálózati komponensek Industrial Security Appliances tűzfallal rendelkeznek, amelynek adatátviteli sebessége akár 600 Mbit/s is lehet. A termékváltozattól függően a felhasználók akár 200 IPsec (Internet Protocol Security) sebességű VPN-alagutakat is felügyelhetnek. A Scalance SC-600 kényelmes lehetőségeket kínál a virtuális LAN-okon (VLAN) és a hálózati címfordításon (NAT/NAPT) keresztüli hálózatstrukturálásához. A Scalance SC-600 konfigurálása a beépített webszerveren keresztül történik az egyszerű hálózatkezelési protokoll (SNMP), a Command Line Interface (CLI) vagy a TIA Portal mérnöki szoftver (TIA Portal) használatával. A biztonságos távoli hozzáférés érdekében az új ipari biztonsági berendezések a Sinema Remote Connect felügyeleti platformon keresztül csatlakoztathatók.
A Scalance SC-600 komponensek mindegyike legfeljebb hat RJ45 Ethernet porttal rendelkezik, amelyek akár 1 Gbit/s adatsebességet biztosítanak. A biztonsági zónák rugalmasan állíthatók be: vagy egy portot az átfedő hálózathoz, egyet pedig a védendő hálózathoz dedikálnak, vagy a hat aktív port osztható szükség esetén különböző biztonsági zónákra. A Simatic S7-1500 házra épülő kialakítás helytakarékos beépítést tesz lehetővé a kapcsolószekrénybe. Az ipari biztonsági berendezések redundáns 24 V-os egyenáramú tápegységgel, valamint jelző LED-ekkel és adatpontokkal rendelkeznek, ezenkívül a Sinec NMS hálózatkezelő szoftverhez is csatlakoztathatók.

